
Stel je voor: een softwaremaker dicht een lek, en nog voordat jij de update hebt geïnstalleerd, staat er al iemand aan je digitale voordeur. Geen mens die nachtenlang code heeft zitten lezen, maar een AI-systeem dat het werk in zijn eentje doet. Volgens Google is dat geen toekomstscenario meer. Het bedrijf waarschuwt dat hackers AI inzetten die zelfstandig kwetsbaarheden opspoort en misbruikt, waardoor organisaties steeds minder tijd krijgen om hun systemen te beschermen.
Wat heeft Google precies ontdekt?
De waarschuwing komt van de Google Threat Intelligence Group, het team dat digitale dreigingen in kaart brengt. Dat team vond een server van aanvallers met daarop een tool die de naam exploit_agent droeg. Die tool was gekoppeld aan meerdere AI-taalmodellen en deed iets wat tot nu toe vooral mensenwerk was.
Het systeem vergelijkt de code van een programma voor en na een beveiligingsupdate. Zo ziet het welk lek er is gedicht. Daarna schrijft het zelf een aanval op dat lek en voert die ook meteen uit. Volgens Google gebeurde dat voor het eerst echt in het wild, zonder dat er een mens tussen zat. De aanwijzingen op de server, waaronder Russischtalige notities, wijzen op Russischsprekende daders. Slachtoffers waren onder meer Franse websites in media, entertainment en onderwijs.
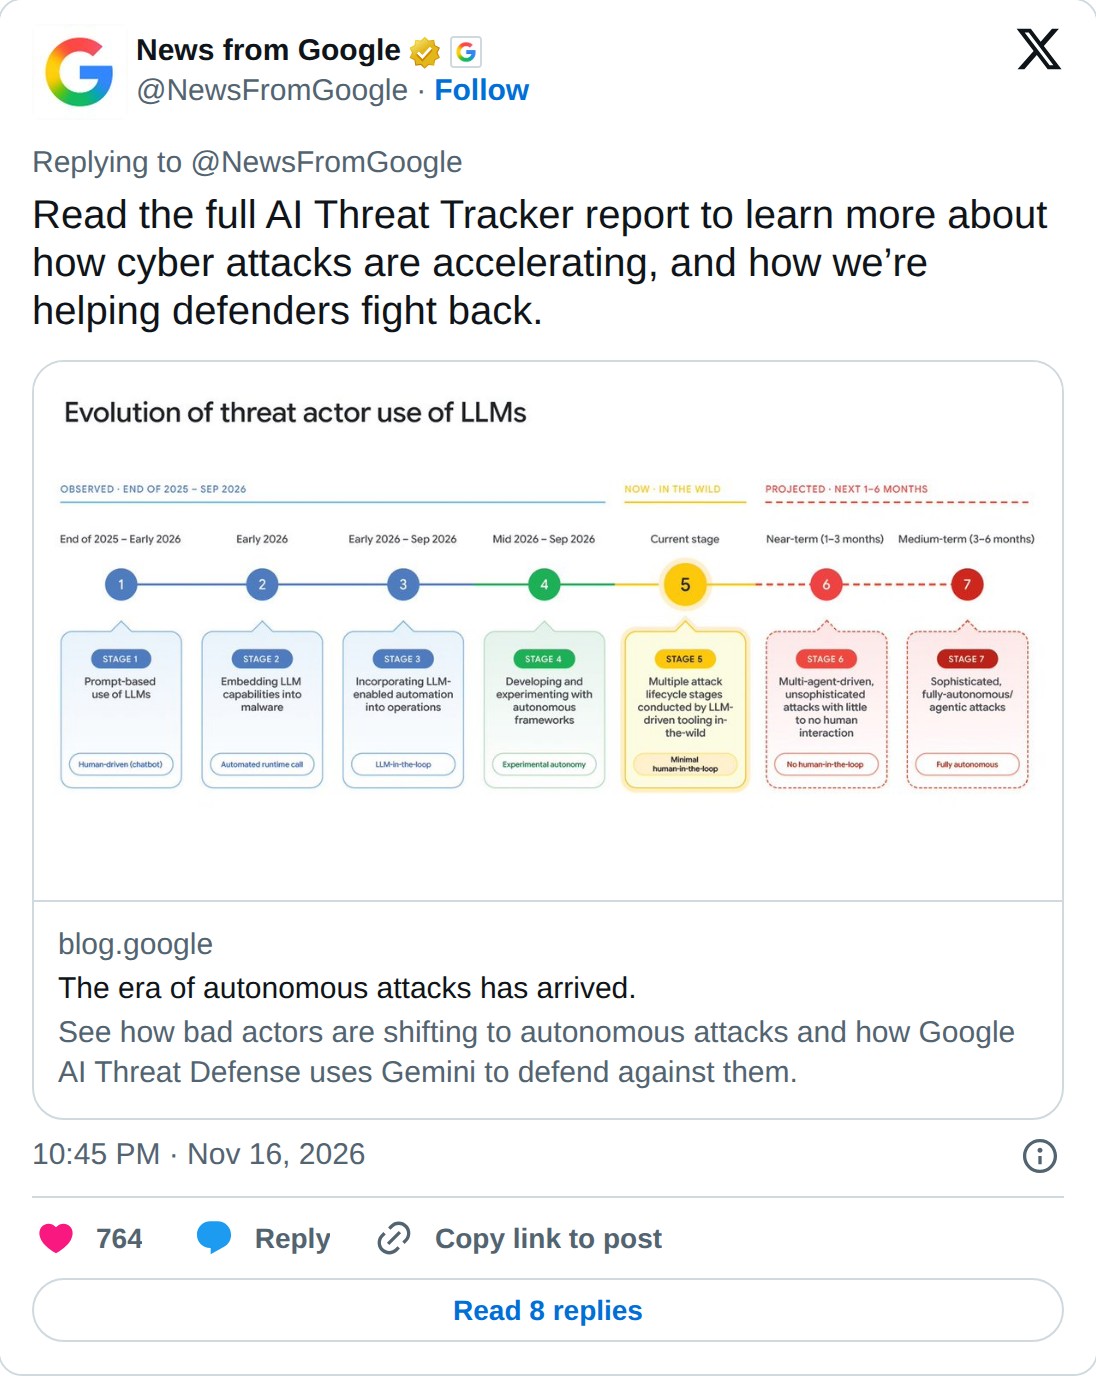
Google vat het zelf samen met een stevige zin: het tijdperk van autonome aanvallen is aangebroken.
Waarom een update ineens een routekaart wordt
Hier zit de kern van het probleem. Een beveiligingsupdate is bedoeld als slot op de deur. Maar zo’n update laat ook zien waar de deur zat. Je kunt het vergelijken met een gemeente die bekendmaakt welke straatlantaarns gerepareerd worden: wie snel is, weet precies welke straten vannacht nog donker zijn.
Vroeger kostte het aanvallers tijd om zo’n update uit te pluizen. Die tijd was de buffer voor bedrijven om hun systemen bij te werken. Een AI die dag en nacht doorwerkt, maakt die buffer steeds kleiner. Mensen slapen, machines niet. Google stelt dan ook dat je aanvallen op machinesnelheid niet kunt afslaan met verdediging op mensensnelheid, en zet zelf in op AI die automatisch lekken dicht.
Waarom crypto hier extra gevoelig voor is
Voor de cryptowereld is dit nieuws extra relevant. Veel blockchainsoftware is open source: de code staat voor iedereen zichtbaar online, inclusief elke aanpassing. Denk aan wallets, bridges (bruggen die munten tussen blockchains verplaatsen) en DeFi-protocollen op Ethereum en andere netwerken. Wordt daar een fout hersteld, dan is die wijziging direct openbaar.
Daar komt bij dat smart contracts, de programmaatjes die automatisch geld beheren, vaak niet even snel te vervangen zijn. Soms moet een upgrade eerst langs een stemming of een wachttijd. Juist in dat gat tussen ontdekking en oplossing kan een snelle AI-aanvaller toeslaan. En anders dan bij een gehackte website is het geld bij een crypto-hack vaak in één klap weg, zonder bank die het terugdraait.
Ook staatshackers zetten AI in
Google noemt in hetzelfde rapport ook groepen die gelinkt zijn aan China, Iran en Noord-Korea. Die gebruiken AI voor spionage, het stelen van gevoelige gegevens en social engineering, oftewel mensen misleiden zodat ze zelf de deur openzetten. Een bekend voorbeeld daarvan zijn nepsollicitaties, waarbij hackers zich voordoen als ontwikkelaars om binnen te komen bij een bedrijf.
Vooral die Noord-Koreaanse hoek raakt de cryptosector direct. Hackers uit dat land staan al jaren bekend om grote diefstallen bij exchanges en protocollen. Als zij met AI sneller doelwitten kunnen verkennen en overtuigender nepprofielen kunnen maken, wordt hun bestaande werkwijze alleen maar efficiënter. De vraag waar het de komende tijd op aankomt, is of cryptoprojecten hun verdediging net zo snel automatiseren als de aanvallers hun aanvallen.