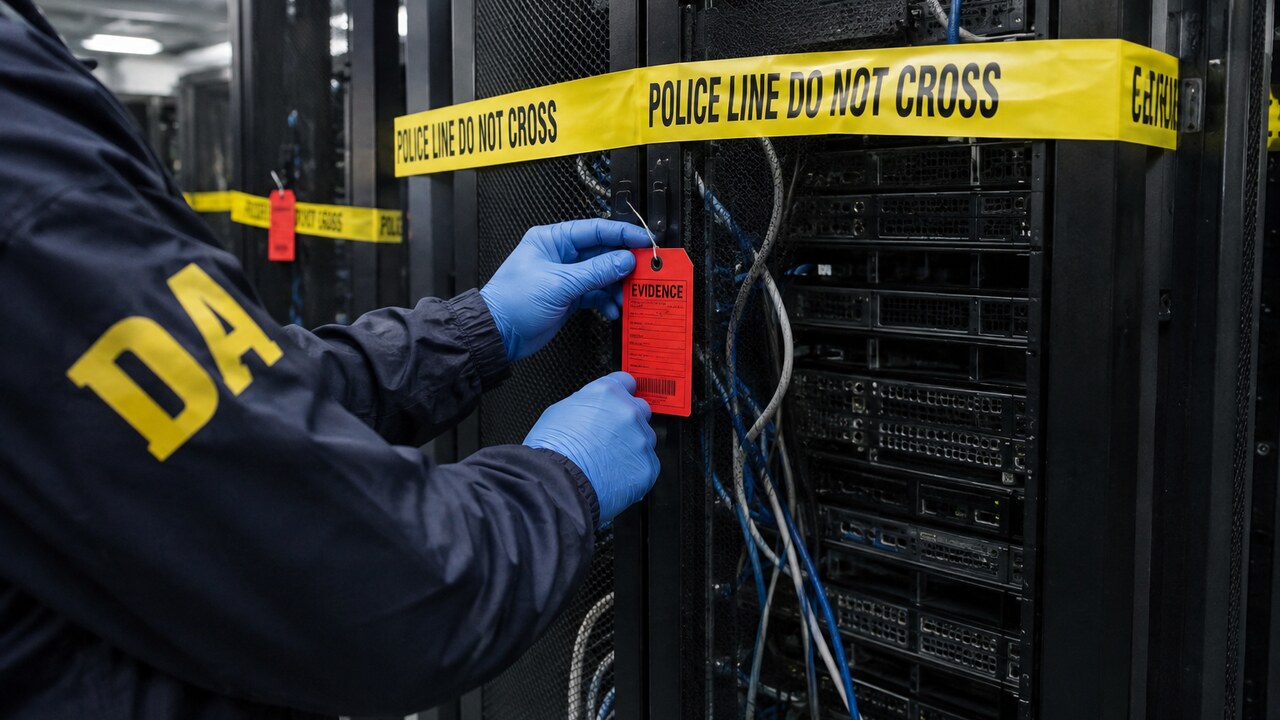

Stel je voor: je bent net je crypto kwijtgeraakt aan een nepplatform. Een paar weken later krijg je een bericht van iemand die belooft je geld terug te halen. Dat voelt als een reddingsboei. Precies op dat gevoel speelde een internationaal oplichtersnetwerk in, en dat netwerk is nu flink geraakt. De openbaar aanklager in Brooklyn heeft 112 servers offline gehaald die achter een crypto-beleggingsscam zaten. Die scam richtte zich vooral op mensen die Russisch spreken.
Wat is er precies gebeurd?
Het gaat om een actie van de speciale cryptocel van het kantoor van de District Attorney in Brooklyn, de Virtual Currency Unit. Die eenheid onderzoekt misdaad waarbij digitale munten een rol spelen. Zoals de aanklager op 14 oktober bekendmaakte, is de technische infrastructuur van een multinationale oplichtingsoperatie ontmanteld.
Die 112 servers waren het fundament van de operatie. Daarop draaiden de nepwebsites, de valse handelsplatformen en de systemen waarmee contact werd gelegd met slachtoffers. Haal je die weg, dan haal je in feite de stekker uit de hele winkel.
Hoe werkt zo’n beleggingsscam?
Het patroon is vaak hetzelfde. Je komt terecht op een platform dat er professioneel uitziet, met grafieken, een dashboard en een vriendelijke ‘accountmanager’. Je stort crypto en ziet je saldo op het scherm keurig groeien.
Alleen bestaat dat saldo niet echt. Het is een decor, een beetje zoals een filmset: van voren ziet het eruit als een echt gebouw, maar erachter staat niets. Wil je geld opnemen, dan blijkt dat ineens niet te kunnen. Of je moet eerst nog ‘belasting’ of ‘kosten’ betalen.
Dat deze groep zich richtte op Russischtaligen is geen toeval. Oplichters zoeken graag een afgebakende gemeenschap, met eigen chatgroepen en sociale netwerken. Vertrouwen verspreidt zich daar snel, en wantrouwen helaas langzamer.
Twee keer slachtoffer via een nep-herstelservice
Het meest wrange deel van deze zaak zit in de tweede fase. Volgens de aanklagers draaiden dezelfde oplichters ook een nepdienst die beloofde gestolen crypto terug te halen. Weken na de eerste diefstal namen ze opnieuw contact op met hun slachtoffers, nu in een andere rol.
Dit staat bekend als een recovery scam. Het werkt omdat het inspeelt op wanhoop. Wie net veel geld is kwijtgeraakt, grijpt elke kans aan om het terug te krijgen. Voor zo’n ‘herstel’ moet je dan vooraf betalen, en dat geld verdwijnt net zo goed.
Je kunt het vergelijken met een inbreker die een week later aanbelt als slotenmaker. Hij weet precies welke deur kwetsbaar is, omdat hij hem zelf heeft opengebroken. Ook in Nederland komt deze tweetrapsfraude voor, en de Fraudehelpdesk krijgt er regelmatig meldingen over.
Waarom servers zo’n belangrijk doelwit zijn
Crypto zelf is lastig in beslag te nemen. Het geld is vaak al via allerlei wallets doorgesluisd voordat justitie erbij is. Servers zijn een ander verhaal. Ze staan fysiek ergens, worden gehuurd bij een hostingbedrijf en zijn dus wel aan te pakken.
Door de infrastructuur te ontmantelen kunnen de oplichters geen nieuwe slachtoffers meer binnenhalen via deze systemen. Bovendien levert de inhoud van die servers vaak bewijs op: klantgegevens, chatlogs en walletadressen. Daarmee kunnen onderzoekers geldstromen volgen en mogelijk verdachten identificeren.
Wat nog open staat
Een netwerk dat over meerdere landen verspreid zit, is niet in één klap verdwenen. Wie erachter zit, kan nieuwe servers huren en een nieuw decor optrekken. De vraag is daarom of de in beslag genomen gegevens leiden tot arrestaties en tot terugbetaling aan slachtoffers.
Daarvoor is internationale samenwerking nodig, omdat de daders en hun geld vaak ver buiten Brooklyn zitten. Hoe snel en hoe ver die samenwerking reikt, bepaalt of deze actie vooral een verstoring blijft of echt het einde van het netwerk betekent.