
Inloggen met je Google- of Apple-account voelt vertrouwd. Geen lange lijst met herstelwoorden, gewoon een paar tikken en je bent binnen. Juist dat gemak is deze week de zwakke plek gebleken bij Keplr, een van de populairste wallets in het Cosmos-ecosysteem. Door een kwetsbaarheid bij loginpartner Web3Auth kwamen private keys op straat te liggen, met een golf aan ongeautoriseerde transacties als gevolg.
Wat is er precies gebeurd?
De problemen begonnen vrijdag. Web3Auth, een dienst die apps laat inloggen via bekende accounts als Google en Apple, maakte een beveiligingsprobleem bekend. Keplr gebruikt die dienst voor zijn zogeheten social login. Kort daarna zette Keplr het inloggen met Google en Apple stop.
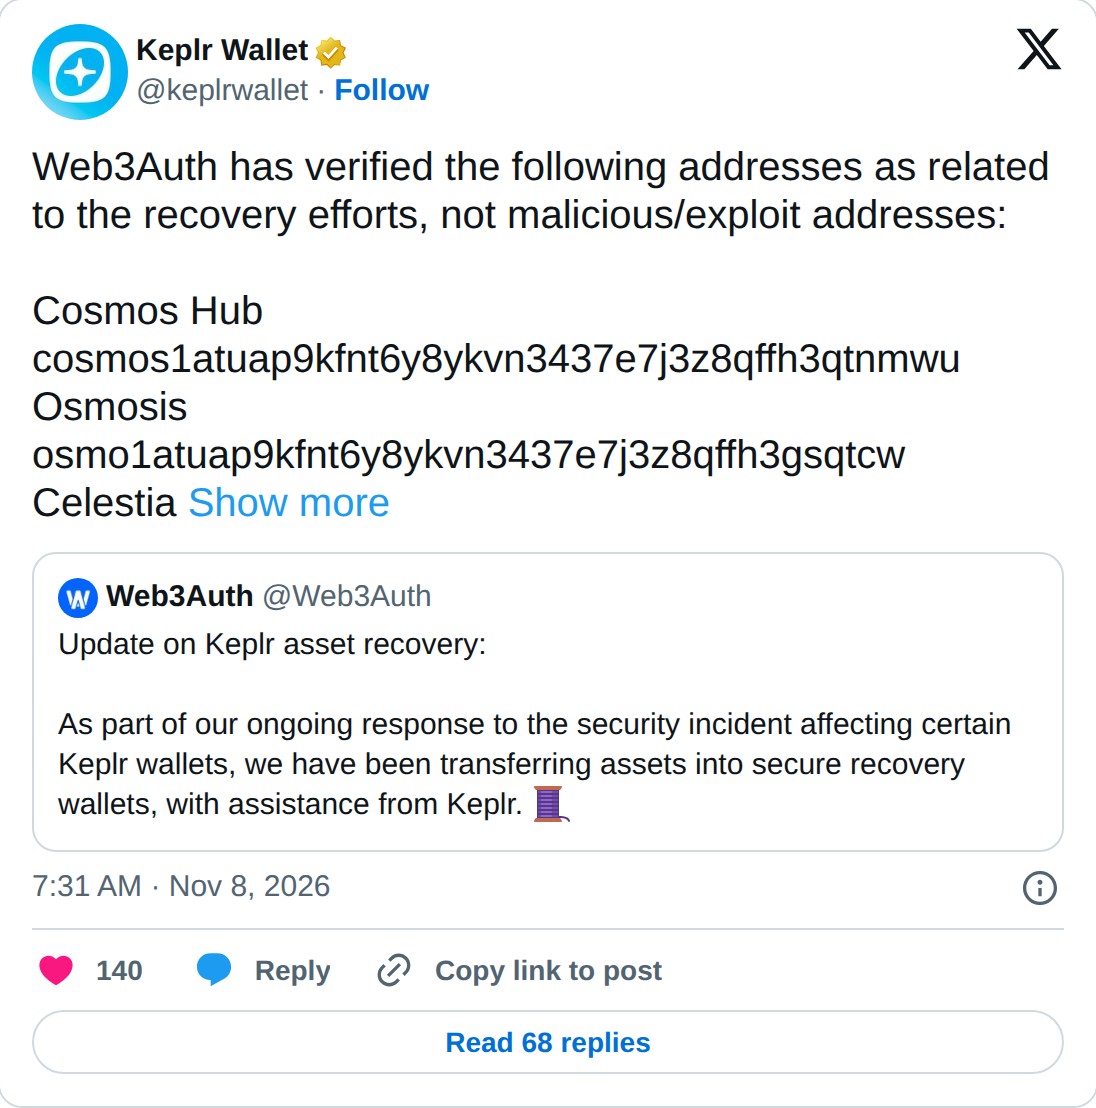
Die stap was nodig, want via het lek konden kwaadwillenden bij de private keys van getroffen gebruikers komen. Een private key is eigenlijk de sleutel van je kluis: wie hem heeft, kan je munten verplaatsen. En dat gebeurde ook.
Waarom raakt dit juist Cosmos-gebruikers?
Keplr is voor veel mensen de voordeur naar Cosmos. Cosmos is een netwerk van losse blockchains die met elkaar kunnen praten en waarden kunnen uitwisselen, met de Cosmos Hub als een soort centraal knooppunt. Wil je daar meer over weten, lees dan wat Cosmos Hub is en hoe het werkt.
Omdat Keplr met al die ketens verbonden is, bleef de schade niet beperkt tot één blockchain. De transacties verspreidden zich over meerdere netwerken binnen het ecosysteem.
Hoeveel geld is er weg?
Dat is lastiger te zeggen dan je zou denken. Blockchain-onderzoekers van Bitquery brachten de transacties in kaart en kwamen uit op meer dan 6 miljoen dollar aan verplaatste tegoeden.
Maar verplaatst is niet hetzelfde als gestolen. Tijdens zo’n incident proberen ook redders en gebruikers zelf munten in veiligheid te brengen. Die reddingsacties zien er on-chain bijna hetzelfde uit als diefstal: geld gaat van wallet A naar wallet B. Het echte buitbedrag ligt daardoor waarschijnlijk anders dan dat totaal, en dat wordt pas duidelijk als alle stromen zijn uitgezocht.
Het gemak van social login heeft een keerzijde
Je kunt social login vergelijken met een reservesleutel die je bij de buren laat liggen. Handig als je jezelf buitensluit, maar je bent wel afhankelijk van hoe goed die buren hun huis op slot doen. Bij een klassieke wallet met een seed phrase, een reeks herstelwoorden die je zelf bewaart, ligt die verantwoordelijkheid helemaal bij jou. Bij social login deel je hem met een externe partij.
Dat maakt crypto toegankelijker voor beginners, en dat is precies waarom zulke diensten populair zijn. Tegelijk laat dit incident zien dat een lek bij één leverancier ineens veel wallets tegelijk kan raken. De keten is zo sterk als de zwakste schakel.
Wat staat er nog open?
De belangrijkste vragen liggen nu bij Web3Auth en Keplr. Hoe kon de kwetsbaarheid ontstaan, hoeveel accounts zijn precies geraakt, en krijgen gedupeerden hun geld terug? Ook is nog onduidelijk wanneer inloggen met Google en Apple weer mogelijk wordt en of dat in dezelfde vorm terugkomt.
Voor het Cosmos-ecosysteem is dat geen detail. Keplr is voor veel gebruikers het eerste contact met het netwerk, en het vertrouwen in die voordeur bepaalt mede hoe soepel nieuwe mensen hun weg naar Cosmos vinden.