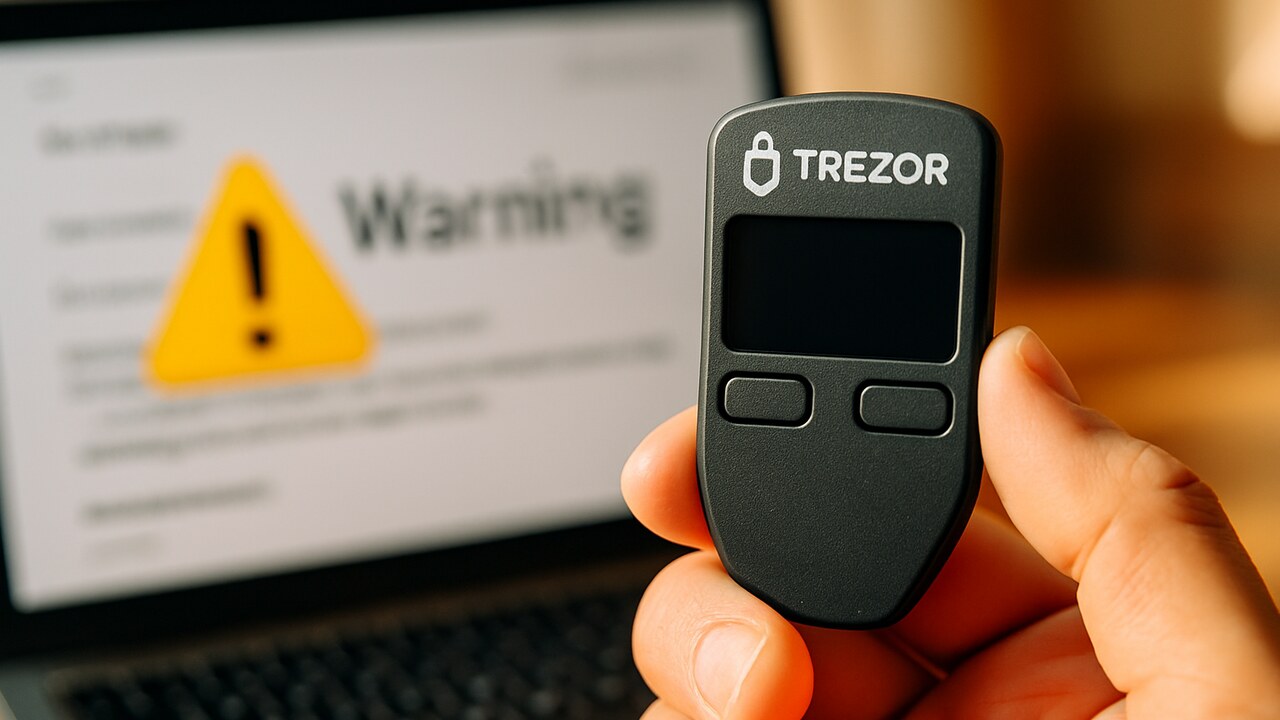
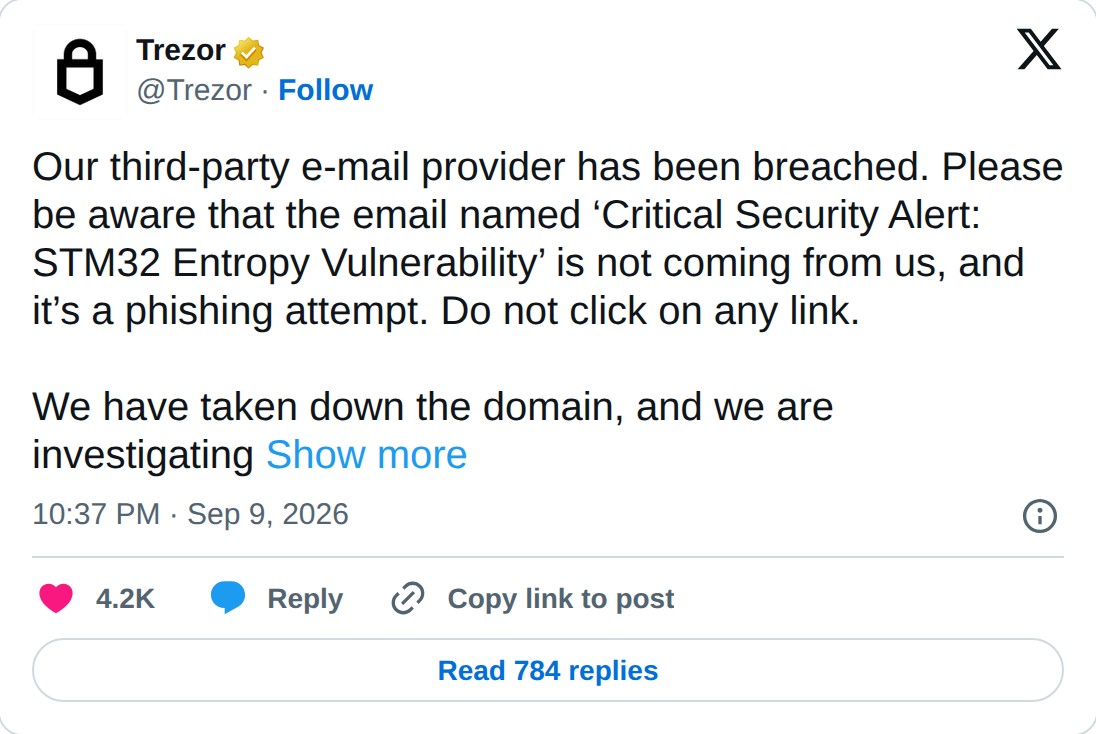
Trezor, een van de bekendste makers van hardware wallets voor Bitcoin, meldt dat aanvallers toegang kregen tot de e-mailprovider van het bedrijf. Via dat kanaal werd een valse beveiligingswaarschuwing verstuurd die claimde dat een hardwarefout de recovery phrase van gebruikers zou kunnen blootleggen. Volgens Trezor klopt die claim niet en gaat het om een phishingpoging.
Wat er precies gebeurde
De aanvallers wisten binnen te dringen bij de externe partij die de e-mailcommunicatie van Trezor verzorgt. Daardoor konden zij berichten versturen die er op het eerste gezicht legitiem uitzagen, afkomstig van een vertrouwd adres. De valse mail speelde in op de grootste angst van elke wallet-gebruiker: het uitlekken van de recovery phrase, de reeks woorden waarmee een portefeuille volledig kan worden hersteld.
Trezor benadrukt dat het bedrijf nooit uit zichzelf om een recovery phrase vraagt en dat die woorden nooit ergens online ingevoerd moeten worden. Het bedrijf plaatste een waarschuwing op X om gebruikers te wijzen op de valse berichten.
Niet de eerste keer bij een externe partij
Het incident past in een terugkerend patroon. Niet de hardware zelf is het zwakke punt, maar de schil eromheen: nieuwsbrieven, verzendpartners en klantendatabases. Eerder meldde Trezor al dat klantgegevens waren blootgesteld door een lek bij een verzendprovider. Ook toen lag het probleem bij een dienstverlener, niet bij het apparaat waarop de private keys staan.
Dat onderscheid is belangrijk. Een hardware wallet houdt de sleutels bewust offline, zodat ze niet via internet te stelen zijn. De aanvallers proberen die beveiliging niet te breken, maar de gebruiker te verleiden om de sleutels zelf prijs te geven. Social engineering blijft daarmee de meest effectieve route naar andermans crypto.
Waarom dit de hele markt raakt
Voor wie zich wil verdiepen in hoe zelfbeheer van sleutels werkt, is achtergrond over wat Bitcoin is nuttig: het idee dat de eigenaar zelf verantwoordelijk is voor de sleutels, is precies wat dit soort aanvallen zo lucratief maakt. Zonder tussenpersoon die een transactie kan terugdraaien, is een verstuurde overboeking definitief.
Naarmate meer particulieren hun bezit in eigen beheer nemen, verschuift de aanvalsvector mee. Fraudeurs richten zich steeds vaker op de communicatiekanalen van vertrouwde merken, omdat een bericht dat oogt als een officiele waarschuwing veel geloofwaardiger overkomt dan een willekeurige spammail. Het lek bij de e-mailprovider laat zien hoe kwetsbaar die keten is, ook als het kernproduct zelf intact blijft.
Voor gebruikers geldt dat een legitieme fabrikant nooit om herstelwoorden vraagt, en dat elke mail die daar wel om vraagt per definitie vals is. Trezor onderzoekt de omvang van de inbraak en heeft de betrokken provider gewaarschuwd. Of er ook daadwerkelijk gegevens zijn buitgemaakt, is nog niet bevestigd.