Lees je het woord hack in combinatie met een grote naam als Aave, dan schrik je misschien even. Is jouw geld nog veilig? Zit er een gat in een van de grootste leenplatforms van de cryptowereld? Deze week werd er voor ongeveer 305.000 dollar aan ETH buitgemaakt. Het verhaal blijkt alleen genuanceerder dan de kop doet vermoeden.
Wat is er precies gebeurd?
De aanval vond niet plaats in het hart van Aave, maar in een externe toepassing die op het protocol is gebouwd: een zogeheten adapter. De aanvaller wist via dat losse stukje software ETH weg te sluizen ter waarde van zo’n 305.000 dollar.
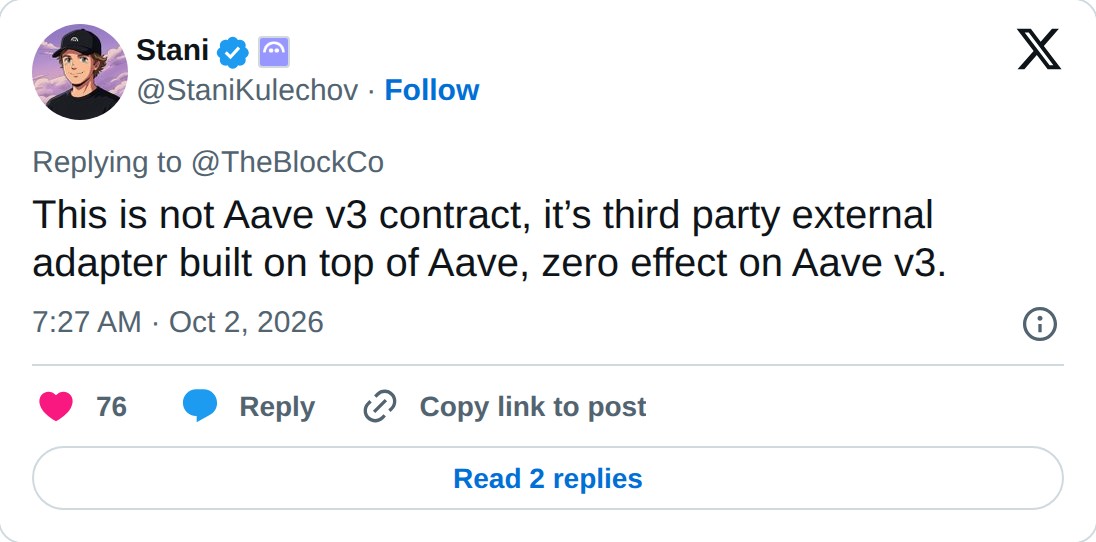
Aave-oprichter Stani Kulechov reageerde snel. Hij maakte duidelijk dat Aave v3, de versie van het protocol waar het grootste deel van de gebruikers mee werkt, zelf niet is getroffen.
Wat is een adapter eigenlijk?
Om te snappen waarom dat verschil zo belangrijk is, helpt een vergelijking. Zie Aave als een groot stopcontact in de muur. Iedereen kan daar een eigen stekkerdoos of verloopstuk op aansluiten om er handige extra functies mee te krijgen. Zo’n verloopstuk is een adapter: een slim contract van een andere partij dat met Aave praat.
Een slim contract is een stukje code op de blockchain dat automatisch uitvoert wat erin staat, zonder tussenpersoon. Wil je beter begrijpen hoe dat op het netwerk werkt, lees dan eens wat Ethereum is en hoe slimme contracten werken. Gaat er iets mis in de stekkerdoos, dan is dat vervelend voor wie hem gebruikt. Het stopcontact in de muur blijft gewoon werken.
Waarom zijn externe toepassingen kwetsbaar?
DeFi, oftewel gedecentraliseerde financiering, wordt vaak omschreven als geld-Lego. Protocollen zijn open, dus iedereen kan erop voortbouwen en blokjes aan elkaar klikken. Dat is precies de kracht van het systeem. Het is tegelijk ook de zwakke plek.
Elk extra blokje is nieuwe code, vaak van een kleiner team. Niet elke toepassing wordt even grondig gecontroleerd als het kernprotocol zelf. Hoe meer lagen je stapelt, hoe meer plekken er zijn waar een fout kan sluipen. Aanvallers weten dat en zoeken liever de randen af dan de zwaarbeveiligde voordeur.
Natuurlijk is dat geen troost voor wie via deze adapter geld kwijt is. Voor die gebruikers is het verlies heel echt.
Wat betekent dit voor Aave als geheel?
Voor het bredere ecosysteem is de schade beperkt, zeker vergeleken met eerdere DeFi-hacks die in de tientallen of honderden miljoenen liepen. Het snelle statement van Kulechov is ook bedoeld om paniek te voorkomen. In DeFi kan onrust zich razendsnel verspreiden: als gebruikers denken dat hun deposito’s gevaar lopen, trekken ze massaal hun geld terug. Een helder bericht dat het kernprotocol veilig is, haalt de druk van de ketel.
Toch laat het incident zien dat het onderscheid tussen een protocol en de toepassingen eromheen voor veel gebruikers niet altijd zichtbaar is. Je klikt op een knop in een interface en ziet het logo van Aave, terwijl er in werkelijkheid code van een andere partij tussen zit.
Wat nog open staat
Hoe de aanvaller precies te werk ging en of er nog iets van de buit terug te halen is, is op dit moment niet duidelijk. Bij eerdere aanvallen in de sector kwam het geregeld voor dat ontwikkelaars de aanvaller een premie boden in ruil voor teruggave van het grootste deel. Of de partij achter deze adapter die route kiest, en of gedupeerde gebruikers worden gecompenseerd, moet nog blijken.