
Stel je voor dat je op een ochtend wakker wordt en leest dat je cryptobeurs is gehackt. Je saldo is ineens een vraagteken. Het is precies het scenario waar veel beleggers stilletjes bang voor zijn. Voor klanten van Binance is dat verhaal nu goed afgelopen: de beurs heeft alle gestolen crypto teruggezet.
Het gaat om een duizelingwekkend bedrag. Binance heeft in totaal 6,3 miljard dollar aan gestolen klantentegoeden vervangen, en dat uit eigen middelen. Daarmee is de schade van de grootste cryptohack ooit volledig vergoed.
Wat is er precies gebeurd?
Bij een hack op een beurs halen aanvallers munten weg uit de wallets die de beurs voor zijn klanten beheert. Jij ziet in je account nog steeds een saldo staan, maar de munten die daar eigenlijk achter horen te zitten, zijn verdwenen.
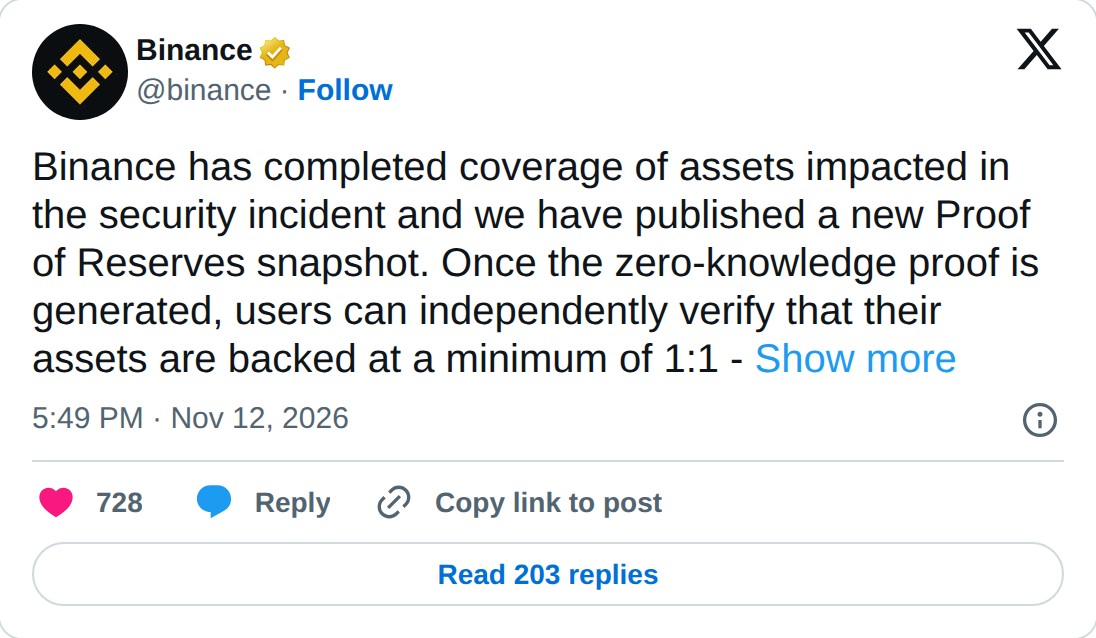
Binance heeft dat gat nu dichtgegooid. De beurs kondigde zelf aan dat de vergoeding is afgerond. Klanten hoeven dus niet te wachten op een rechtszaak, een curator of een terugbetalingsregeling die jaren duurt.
Waarom betaalt een beurs dit uit eigen zak?
Je kunt het vergelijken met een bank die na een overval de kluisjes van klanten gewoon weer aanvult. Juridisch is dat bij crypto lang niet altijd geregeld. Er is geen depositogarantiestelsel zoals je dat kent van je Nederlandse spaarrekening.
Binance heeft daarom al jaren een eigen buffer, het zogeheten SAFU-fonds. SAFU staat voor Secure Asset Fund for Users: een potje dat de beurs opzij zet voor precies dit soort noodgevallen. Een vergoeding van deze omvang laat zien hoe diep de zakken van de grootste beurs ter wereld zijn.
Er zit ook een zakelijke reden achter. Vertrouwen is het belangrijkste bezit van een beurs. Verliezen klanten hun geld, dan vertrekken ze. Krijgen ze alles terug, dan blijven ze vaak juist.
Hoe anders kan het aflopen?
De geschiedenis van crypto kent genoeg pijnlijke voorbeelden. Klanten van Mt. Gox, ooit de grootste bitcoinbeurs, wachtten na de ineenstorting ruim tien jaar op een gedeeltelijke terugbetaling. Bij FTX zat geld van gebruikers maandenlang vast in een faillissement.
Ook Bybit werd begin 2025 getroffen door een enorme hack en koos er toen voor om klanten schadeloos te stellen. Dat lijkt een patroon te worden bij de grote spelers: wie de schade snel dekt, voorkomt een bankrun waarbij iedereen tegelijk zijn geld wil opnemen.
Wat zegt dit over je munten op een beurs?
Het is geruststellend nieuws, maar het verandert niets aan hoe een beurs werkt. Zolang je munten op een platform staan, vertrouw je erop dat dat platform ze goed bewaart. Dat het hier goed afloopt, komt doordat Binance de financiele ruimte had. Een kleinere beurs heeft die buffer lang niet altijd.
Het alternatief is een zelfbeheerde wallet, waarbij je zelf de private keys beheert en dus de volledige controle over je munten hebt. Dat brengt weer een eigen verantwoordelijkheid mee: raak je die sleutels kwijt, dan is er geen helpdesk die je helpt.
De vraag die nog openstaat
Met de vergoeding is de schade voor klanten opgelost, maar het onderzoek naar de daders is dat nog niet. Bij grote hacks proberen aanvallers de buit vaak via mixers en cross-chain bruggen wit te wassen. Hoeveel daarvan nog te bevriezen of terug te halen valt, bepaalt uiteindelijk hoe groot de rekening voor Binance zelf blijft.
Ook toezichthouders zullen meekijken. In Europa moeten beurzen onder de MiCA-regels aantonen dat klantentegoeden goed beschermd zijn. Een incident van deze omvang zet die eisen opnieuw in de schijnwerpers, ook als de klant er dit keer zonder kleerscheuren vanaf komt.