
Een tradingbot die razendsnel voor je koopt en verkoopt, rechtstreeks vanuit een chatapp. Handig, maar wat gebeurt er als er iets misgaat onder de motorkap? Gebruikers van Bloom Trading kregen daar deze week een pijnlijk antwoord op. Bij een beveiligingsincident werden 49 wallets leeggehaald, samen goed voor bijna 1 miljoen dollar. Opvallend: al die wallets waren van slechts negen gebruikers.
Wat is er precies gebeurd?
Bloom is een tradingbot die via Telegram werkt en onder meer handel op Solana ondersteunt. Een aanvaller wist misbruik te maken van een kwetsbaarheid in software van een externe partij waar Bloom mee werkt. Via dat lek verdween in totaal 9.408 SOL uit de getroffen wallets.
Het verdachte geldverkeer viel al snel op bij on-chain-speurders, die de uitgaande transacties publiekelijk signaleerden. Kort daarna kwam Bloom zelf met een verklaring over het incident.
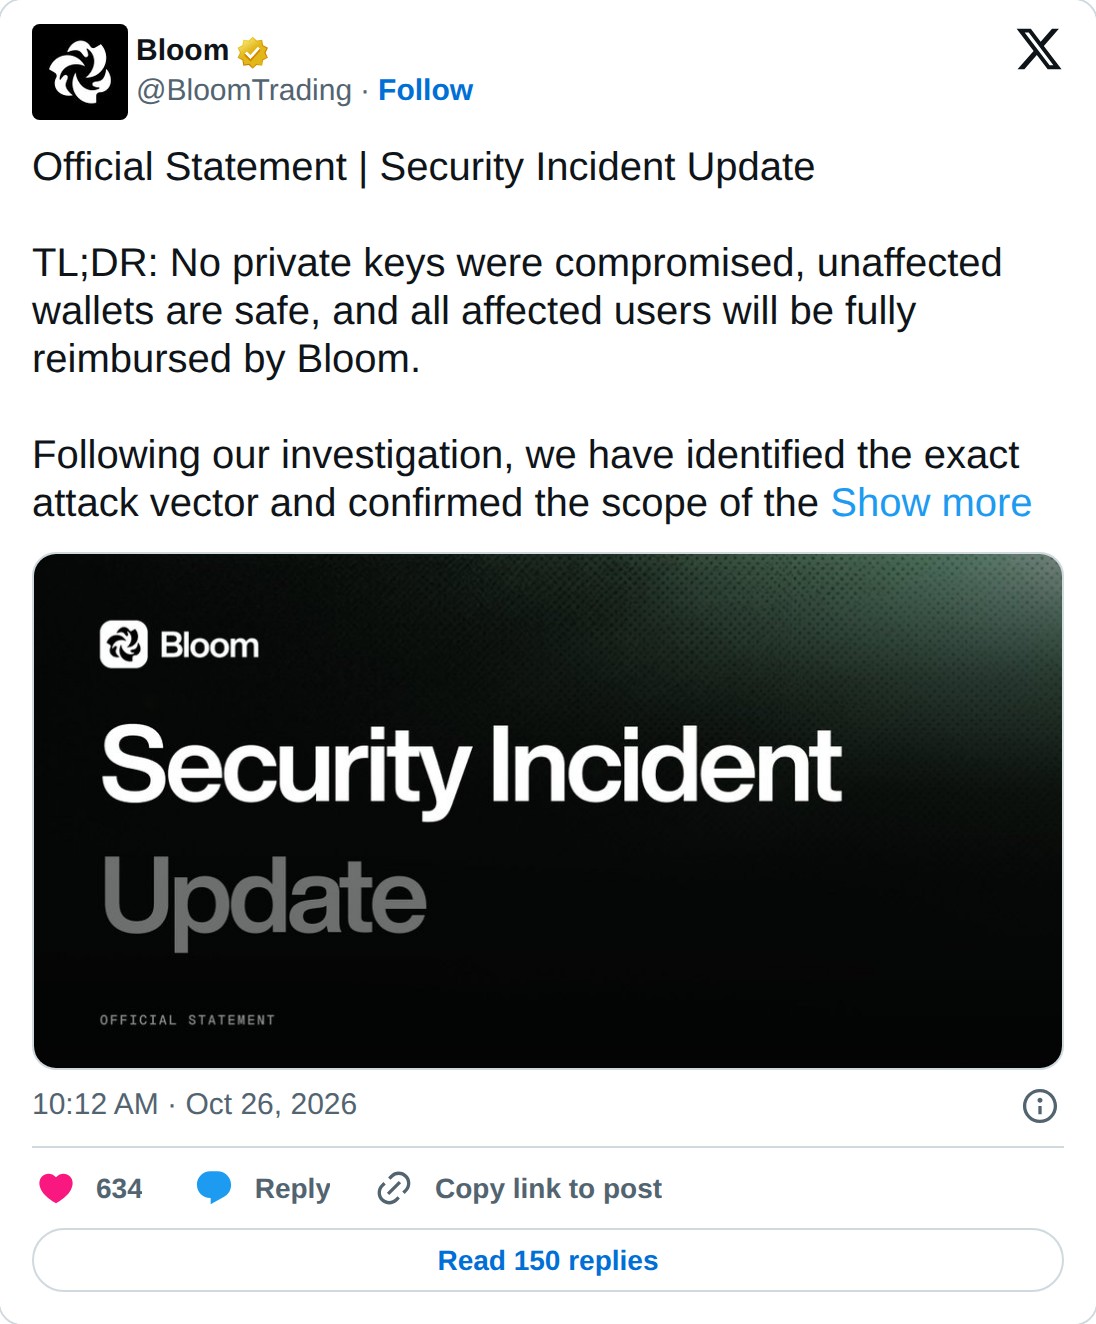
Geen private keys gestolen, zegt Bloom
Bloom benadrukt dat er geen private keys zijn buitgemaakt. Een private key is je digitale huissleutel: wie hem heeft, heeft volledige controle over de munten in een wallet. Dat die sleutels veilig zijn gebleven, klinkt geruststellend.
Toch is het goed om te snappen wat dat in de praktijk betekent. Je kunt het vergelijken met een inbreker die niet je sleutel steelt, maar via een kapot raam van de buren binnenkomt. Je sleutel ligt nog netjes in je la, maar je spullen zijn toch weg. Voor de getroffen gebruikers maakt dat onderscheid weinig uit. Voor de rest van de gebruikers wel: het lek zat volgens Bloom niet in de kern van hoe sleutels worden bewaard.
Waarom tradingbots een gevoelig doelwit zijn
Tradingbots zijn op Solana enorm populair, vooral onder mensen die op jacht zijn naar nieuwe memecoins. Snelheid is daar alles. Een bot kan in een fractie van een seconde instappen, sneller dan je zelf ooit op een knop drukt.
Die snelheid heeft een prijs. Om namens jou te kunnen handelen, moet zo’n bot toegang hebben tot je wallet. Je geeft dus een stukje controle uit handen. Dat is precies het tegenovergestelde van een zelfbeheerde wallet, waarbij alleen jij bij je munten kunt. Hoe meer partijen en softwarelagen er tussen jou en je geld zitten, hoe meer plekken er zijn waar iets kan lekken. Dit incident laat zien dat zelfs een externe leverancier de zwakke schakel kan zijn.
Ben je nieuw in dit ecosysteem, dan helpt het om eerst te begrijpen wat Solana is en hoe het netwerk werkt. Het lek zat hier niet in de Solana-blockchain zelf, maar in software die erbovenop draait.
Krijgen de slachtoffers hun geld terug?
Bloom belooft de getroffen gebruikers volledig te vergoeden. Dat is niet vanzelfsprekend. Bij veel hacks in de cryptowereld blijven slachtoffers met lege handen achter, omdat er geen bank of verzekeraar is die bijspringt.
Dat de schade beperkt bleef tot negen gebruikers, maakt zo’n toezegging ook beter haalbaar. Wat nog open staat, is hoe snel de vergoeding wordt uitgekeerd en wat Bloom aan de koppeling met de externe partij verandert. Zolang daar geen duidelijkheid over is, zullen gebruikers kritisch kijken of het lek echt helemaal dicht is.