Stel je voor: iemand breekt in, gaat ervandoor met de buit, en een dag later belt de eigenaar aan met de boodschap: we weten wie je bent. Breng het terug, anders volgen er stappen. Dat is ongeveer wat er nu bij NEAR Intents speelt. Het platform verloor zo’n 3,8 miljoen dollar bij een hack, en de dader krijgt volgens Aurora-medeoprichter Alex Shevchenko 48 uur om het geld terug te geven.
Wat is NEAR Intents eigenlijk?
NEAR is een blockchain die apps snel en goedkoop wil laten draaien, met de nadruk op gebruiksgemak. NEAR Intents bouwt daarop voort: je geeft simpelweg aan wat je wilt, bijvoorbeeld munt A ruilen voor munt B op een andere blockchain, en het systeem regelt de route voor je. Wil je meer achtergrond, lees dan wat NEAR Protocol is en hoe het werkt.
Juist dat wisselen tussen blockchains maakt zo’n dienst handig. Het maakt hem ook kwetsbaar. Er zijn veel bewegende onderdelen, en elk onderdeel is een mogelijke zwakke plek.
Hoe ging het mis?
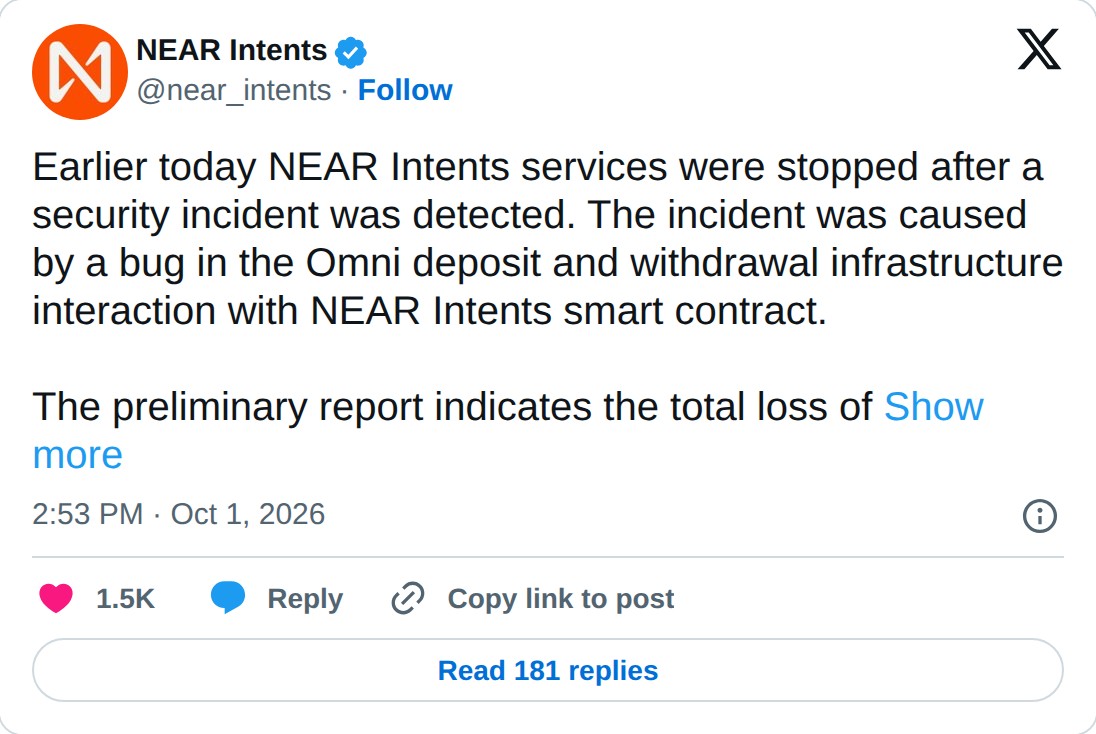
Op 1 oktober zette het team de dienst stil nadat er een beveiligingsincident was ontdekt. De oorzaak was een fout in de manier waarop de Omni-infrastructuur voor stortingen en opnames samenwerkte met het slimme contract van NEAR Intents. Een slim contract is een stukje code op de blockchain dat automatisch afspraken uitvoert. Klopt de koppeling tussen twee systemen niet helemaal, dan kan iemand met kwade bedoelingen precies in dat gat stappen.
Het team meldde zelf dat het lek aan de contractkant is gedicht, dat de schade volledig wordt vergoed en dat de zaak bij de politie ligt. Stortingen en opnames op een aantal netwerken bleven nog ongeveer 12 uur langer dicht terwijl de reparaties werden afgerond.
Waarom een ultimatum van 48 uur?
Een deadline klinkt misschien als bluf, maar in de cryptowereld is het een bekende tactiek. Een blockchain is openbaar: elke transactie blijft voor altijd zichtbaar. Weet een team waar het geld naartoe is gegaan en wie erachter zit, dan staat de dader er niet sterk voor. Shevchenko stelt dat het team de identiteit van de hacker kent, en geeft de dader 48 uur om de 3,8 miljoen dollar terug te sturen.
Je kunt het zien als een laatste kans om zonder kleerscheuren uit te stappen. Geeft de hacker het geld terug, dan blijft een juridische achtervolging mogelijk achterwege. Doet hij dat niet, dan ligt de weg open voor politie en justitie. Bij eerdere hacks in de sector leverde zo’n aanpak soms echt geld op. Er zijn ook genoeg voorbeelden waarbij de dader gewoon verdween.
Een pijnlijke timing voor een beveiligingsverhaal
De hack is extra wrang omdat NEAR Intents zich kort daarvoor juist profileerde als partij die gestolen geld tegenhoudt. Na de grote hack bij beurs Bitget eind september liet het team weten dat zijn risicosysteem SHIELD het grootste deel van de verdachte geldstromen had geweigerd of halverwege bevroren. Het boodschap was duidelijk: wij werken niet mee aan het witwassen van buit.
Een paar dagen later is het platform zelf het doelwit. Dat ondermijnt dat verhaal niet helemaal, want het ene gaat over het herkennen van gestolen geld en het andere over een fout in de eigen code. Toch voelt het voor gebruikers natuurlijk ongemakkelijk. Niemand vertrouwt zijn geld graag toe aan een dienst die net geraakt is.
Wat staat er nog open?
Voor gebruikers is het belangrijkste nieuws dat het team belooft alle verliezen te vergoeden. Daarmee ligt de rekening bij het project, niet bij de mensen die de dienst gebruikten. Het team heeft daarnaast een uitgebreid incidentrapport toegezegd, waarin moet blijken hoe het lek precies werkte en of er nog meer zwakke plekken zijn.
De grote vraag voor de komende dagen is of de hacker op het ultimatum ingaat. Komt het geld terug, dan is de schade beperkt en heeft het team een sterk verhaal. Blijft het stil, dan wordt het een zaak voor opsporingsdiensten, en dat kan lang duren.