
Stel dat je een fout vindt waarmee iemand in één klap het complete geldsysteem van een blockchain kan opblazen. Je meldt het netjes, in plaats van er misbruik van te maken. Wat is zo’n melding dan waard? Over die vraag is een felle discussie losgebarsten rond de XRP Ledger. Blockchainspeurder ZachXBT vindt de beloning van 250.000 dollar die de onderzoekers kregen ronduit goedkoop.
Wat was er precies aan de hand?
Onderzoeker Cayden Liao en het beveiligingsbedrijf Veria Labs ontdekten een ernstige kwetsbaarheid in de XRP Ledger. Door die fout had iemand in één enkele transactie 18 biljoen XRP kunnen aanmaken. Dat is 184 keer zoveel als het oorspronkelijke, vastgelegde maximum aan munten.
Dat maximum is juist een van de dingen die XRP voorspelbaar maken. Er bestaat een vaste hoeveelheid, en er kan in principe niets bij. Ben je minder bekend met hoe dat systeem in elkaar zit, dan geeft onze uitleg over wat XRP is een goed beeld van de basis.
Je kunt het vergelijken met een centrale bank die ontdekt dat iemand met één druk op de knop ongelimiteerd bankbiljetten had kunnen drukken. Niemand zou die biljetten daarna nog vertrouwen. Bij een cryptomunt werkt dat precies zo: als het aanbod ineens kan exploderen, staat de waarde van elke bestaande munt op losse schroeven.
Waarom ZachXBT het bedrag te laag vindt
De stichting achter de XRP Ledger keerde de vinders 250.000 dollar uit via een zogeheten bug bounty. Dat is een beloningsregeling waarbij ethische hackers geld krijgen als ze een lek melden in plaats van het te misbruiken. ZachXBT, bekend van zijn onderzoeken naar hacks en oplichting, liet op X weten dat hij dat bedrag veel te mager vindt voor een fout van deze omvang.
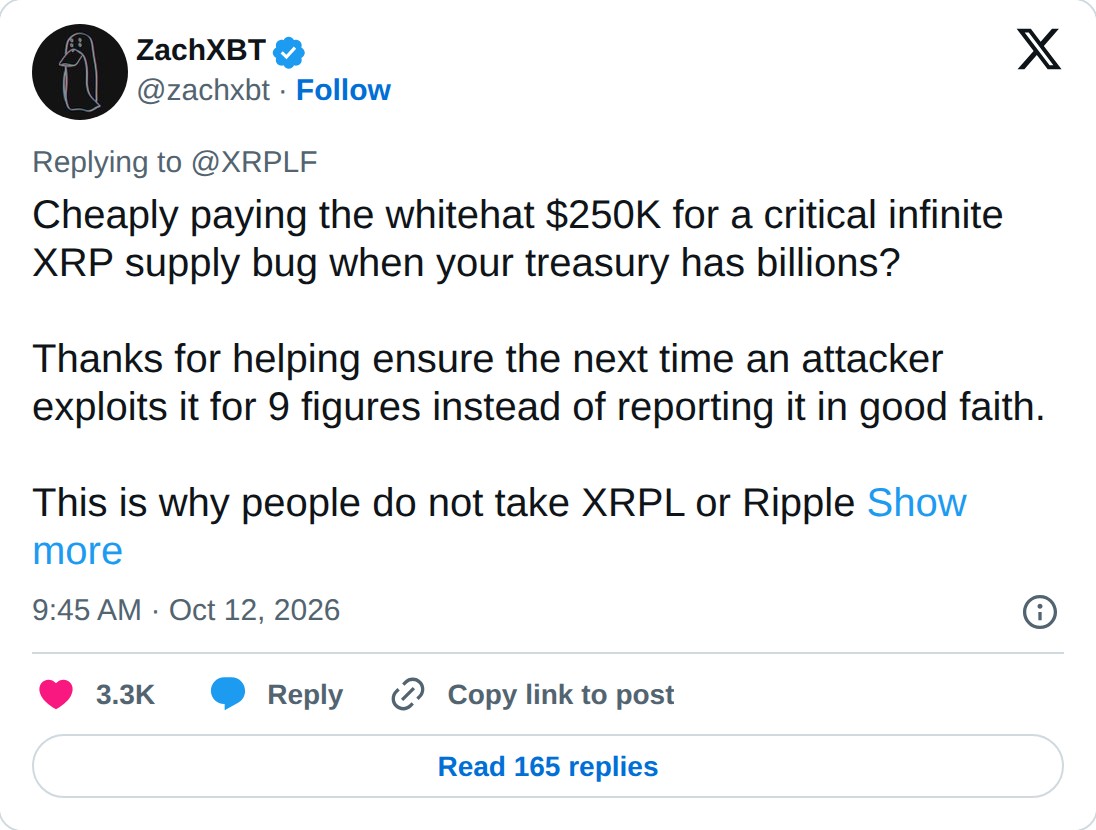
Zijn redenering is eenvoudig te volgen. Hoe groter de schade die een lek kan aanrichten, hoe hoger de beloning zou moeten zijn. Een bug die de hele muntvoorraad kan ondermijnen, hoort volgens die logica bij de duurste meldingen die er bestaan.
Een beloning is ook een signaal
Bug bounties draaien niet alleen om het bedrag zelf. Ze vertellen hackers ook hoe serieus een project beveiliging neemt. Is de beloning laag, dan kan een kwaadwillende rekenen: wat levert eerlijk melden op, en wat levert misbruik op? Bij zo’n extreem lek ligt dat verschil enorm ver uit elkaar.
Daarom bieden grote DeFi-protocollen en andere blockchains vaak beloningen die oplopen tot een fors deel van het bedrag dat op het spel staat. Het idee is dat eerlijkheid moet lonen, ook financieel. Een karige uitbetaling kan het omgekeerde signaal geven, zelfs als het lek uiteindelijk netjes is gedicht.
Wat betekent dit voor het vertrouwen in XRP?
Goed om te weten: het lek is gemeld en verholpen voordat iemand er misbruik van maakte. Er zijn dus geen munten uit het niets ontstaan. Voor houders van XRP is dat de belangrijkste geruststelling.
Toch raakt de discussie een gevoelige plek. Juist een netwerk dat zich profileert als betrouwbare infrastructuur voor betalingen en banken wil dat de beste beveiligingsonderzoekers ter wereld bij de volgende vondst eerst aan melden denken. Of de stichting naar aanleiding van de kritiek haar beloningsregeling gaat herzien, is nog niet bekend. Daar zal de komende tijd vooral op gelet worden, door hackers net zo goed als door de XRP-gemeenschap.