
De ontwikkelaars van Electrum hebben zaterdag versie 4.8.3 uitgebracht om een beveiligingslek te dichten dat al actief werd misbruikt. Kwaadaardige servers konden een legitieme betaling ongemerkt vervangen door een transactie naar een dief, waarna de gebruiker die diefstal zelf goedkeurde bij het verhogen van de transactiekosten. Er zijn daadwerkelijk fondsen buitgemaakt.
Fee-verhoging als dekmantel
De aanval draaide om een gangbare functie: het achteraf verhogen van de vergoeding voor een transactie die blijft hangen. Wie een betaling verstuurt met een te lage fee, kan die op het Bitcoin-netwerk vervangen door een versie met een hogere vergoeding, zodat miners hem sneller oppakken. Gebruikers zien zo’n verhoging doorgaans als een routinehandeling en kijken niet opnieuw kritisch naar de ontvanger.
Precies die gewoonte werd uitgebuit. Een server onder controle van aanvallers kon de oorspronkelijke betaling verwisselen voor een eigen transactie en vervolgens wachten tot de eigenaar van de wallet een fee-verhoging bevestigde. Op dat moment tekende de gebruiker niet de bedoelde betaling, maar de overboeking naar de dief. De technische details staan in het beveiligingsadvies op GitHub.
Lichte wallet leunt op externe servers
Dat dit kon, heeft te maken met de opzet van Electrum. Het is een zogeheten lichte wallet: de software downloadt niet de volledige blockchain, maar vraagt transactiegegevens op bij externe servers. Dat maakt de wallet snel en licht, maar betekent ook dat de gebruiker tot op zekere hoogte vertrouwt op wat die servers terugsturen. Wie een eigen volledige node draait en Electrum daaraan koppelt, is minder afhankelijk van onbekende partijen.
Electrum is een van de oudste wallets in het Bitcoin-ecosysteem en geliefd bij ervaren gebruikers vanwege functies als hardware-walletondersteuning en multisig. Wie meer wil weten over hoe transacties en fees op het netwerk werken, vindt de basis in onze uitleg over wat Bitcoin is.
Niet de eerste aanval via servers
Kwaadaardige servers zijn voor Electrum geen nieuw probleem. Rond de jaarwisseling van 2018 en in 2019 zetten criminelen al eigen servers op die gebruikers nepmeldingen voorschotelden met een vervalste update. Wie die installeerde, verloor zijn bitcoin. Destijds ging het om phishing via berichten, nu om manipulatie van de transactie zelf. Dat maakt de huidige aanval subtieler: er verscheen geen verdachte pop-up, alleen een vertrouwde handeling.
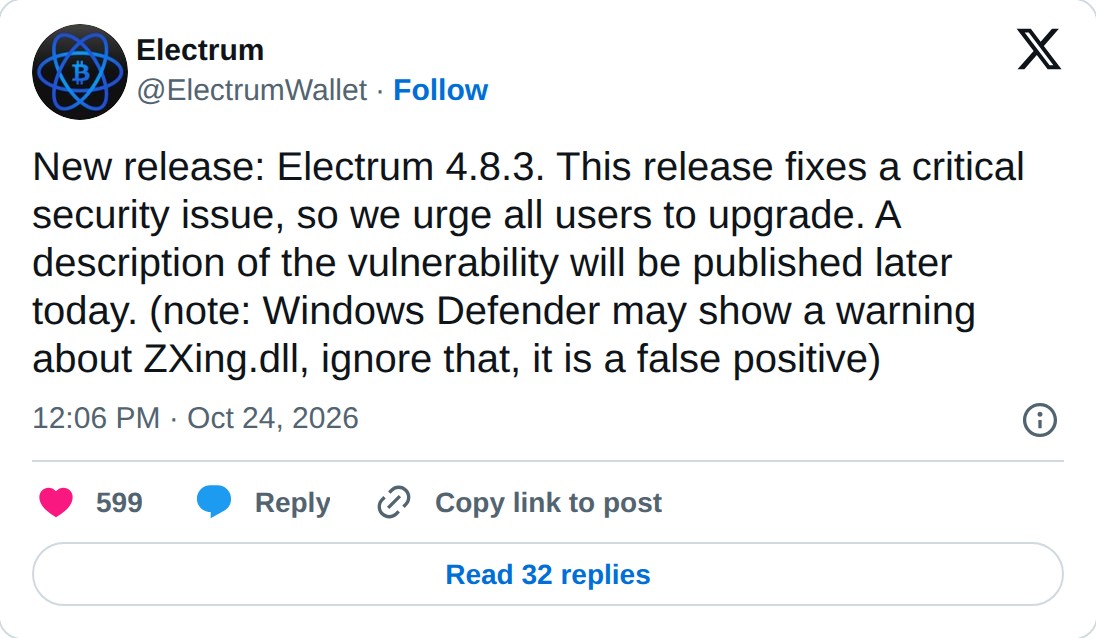
Het team riep gebruikers via X op om zo snel mogelijk bij te werken.
Omvang van de schade nog onduidelijk
Hoeveel bitcoin er precies is gestolen en hoeveel gebruikers zijn getroffen, is niet bekendgemaakt. Een transactie die eenmaal in een blok staat, is niet terug te draaien, dus gedupeerden kunnen hun geld in de praktijk niet terughalen. Daarmee raakt het incident aan een bekend spanningsveld in de sector: zelfbeheer geeft volledige controle, maar legt ook het volledige risico bij de gebruiker.
Voor de bredere markt heeft het lek weinig directe gevolgen; het protocol van Bitcoin zelf is niet geraakt, het probleem zat in de walletsoftware. Wel komt de beveiliging van infrastructuur rond Bitcoin opnieuw in de schijnwerpers te staan. Belangrijkste open vraag is hoe lang oudere versies van Electrum in omloop blijven, want zolang gebruikers niet updaten, blijft de route voor kwaadaardige servers bestaan.