
BTCPay Server, de populaire opensourcesoftware waarmee winkels en webshops zelf Bitcoin-betalingen afhandelen, heeft handelaren gevraagd hun servers uit te zetten. Aanleiding zijn meldingen van aanvallen op hot wallets. Volgens het project zijn installaties met versie 2.4.1 en ouder het doelwit, enkele dagen nadat al een noodpatch voor een kritiek lek was uitgebracht.
Waarschuwing volgt kort op noodpatch
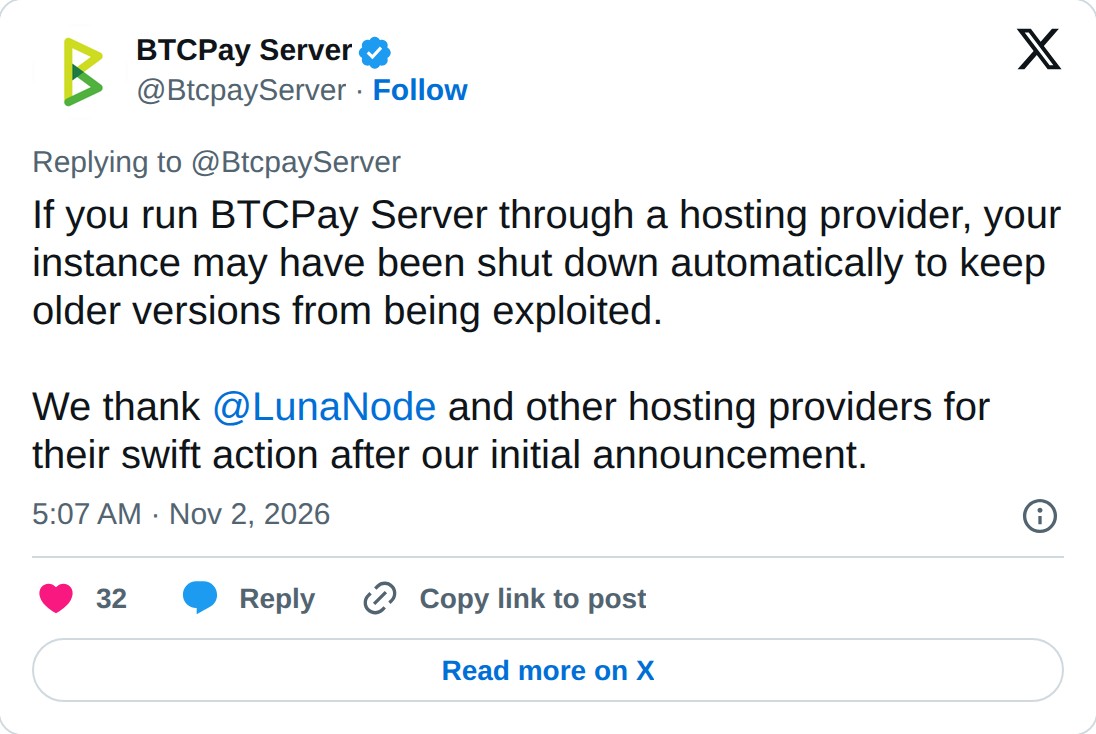
Het ontwikkelteam maakte eerder deze week een ernstige kwetsbaarheid bekend en bracht daar direct een oplossing voor uit. Inmiddels blijkt dat niet iedere beheerder die update op tijd heeft geïnstalleerd. Zoals BTCPay Server op 1 november via X meldde, komen er berichten binnen over aanvallen op oudere versies. Het advies is daarom stevig: zet de server offline tot de software is bijgewerkt.
Een dergelijke oproep is ongebruikelijk. Voor een handelaar betekent het uitzetten van de server dat er tijdelijk geen Bitcoin-betalingen binnenkomen. Dat het project die prijs accepteert, zegt iets over de inschatting van het risico.
Waarom juist hot wallets kwetsbaar zijn
Een hot wallet is een wallet waarvan de privésleutel op een systeem staat dat met internet verbonden is. In BTCPay kan een handelaar die sleutel op de server bewaren, zodat de software zelfstandig transacties kan ondertekenen, bijvoorbeeld voor terugbetalingen of uitbetalingen. De documentatie van BTCPay beschrijft die optie en wijst al langer op de risico’s ervan.
Het gemak heeft een keerzijde. Wie de server weet binnen te dringen, kan in principe ook bij de sleutel en daarmee bij het saldo. Handelaren die alleen met een zogeheten watch-only wallet werken, waarbij de server adressen genereert maar geen sleutel bevat, lopen een kleiner risico op direct verlies van fondsen. Over de omvang van eventuele schade heeft het project nog geen cijfers gedeeld.
Zelf hosten betekent zelf verantwoordelijk
BTCPay is juist populair omdat er geen tussenpartij aan te pas komt. Er is geen betaalprovider die geld vasthoudt of transacties kan blokkeren, en de handelaar ontvangt bitcoin rechtstreeks in de eigen wallet. Dat sluit aan bij het oorspronkelijke idee achter wat Bitcoin is: financiële zelfbeschikking zonder bank of bemiddelaar.
Die onafhankelijkheid verschuift de beveiliging wel volledig naar de gebruiker. Updates installeren, toegang afschermen en sleutels beheren is geen taak van een dienstverlener, maar van de winkelier zelf. Vooral kleinere ondernemers, die de software ooit eenmalig hebben laten opzetten, lopen het risico dat een server maandenlang ongepatcht draait. Dat patroon is bij zelfgehoste software vaker de zwakke plek dan de code zelf.
Bredere les voor betaalinfrastructuur
Het incident valt in een week waarin de beveiliging van cryptoplatforms al volop in de schijnwerpers staat. Waar het bij grote beurzen draait om gecentraliseerde bewaring, laat dit voorval zien dat ook gedecentraliseerde oplossingen hun eigen kwetsbaarheden kennen. Het risico is anders verdeeld, niet verdwenen.
Voor de reputatie van Bitcoin als betaalmiddel in de winkel is snelheid nu bepalend. Hoe vlot beheerders hun installaties bijwerken en hoeveel servers met oudere versies nog online staan, bepaalt de uiteindelijke schade. Het ontwikkelteam heeft nog niet laten weten wanneer servers met de bijgewerkte versie veilig weer aan kunnen, of welke aanvullende maatregelen nodig zijn voor handelaren die al zijn getroffen.