
Een hardware wallet koop je om je crypto veilig te stellen. Juist daarom komt dit nieuws hard aan. Ledger, een van de bekendste makers van zulke wallets, onderzoekt een reeks vermoedelijke diefstallen die in verband worden gebracht met verkoper CryptoBilis. Een on-chain-onderzoeker heeft inmiddels meer dan 86 miljoen dollar aan verdachte transacties in kaart gebracht. Wat is er aan de hand, en wat betekent het als je onlangs een apparaat hebt gekocht?
Ledger trekt aan de noodrem
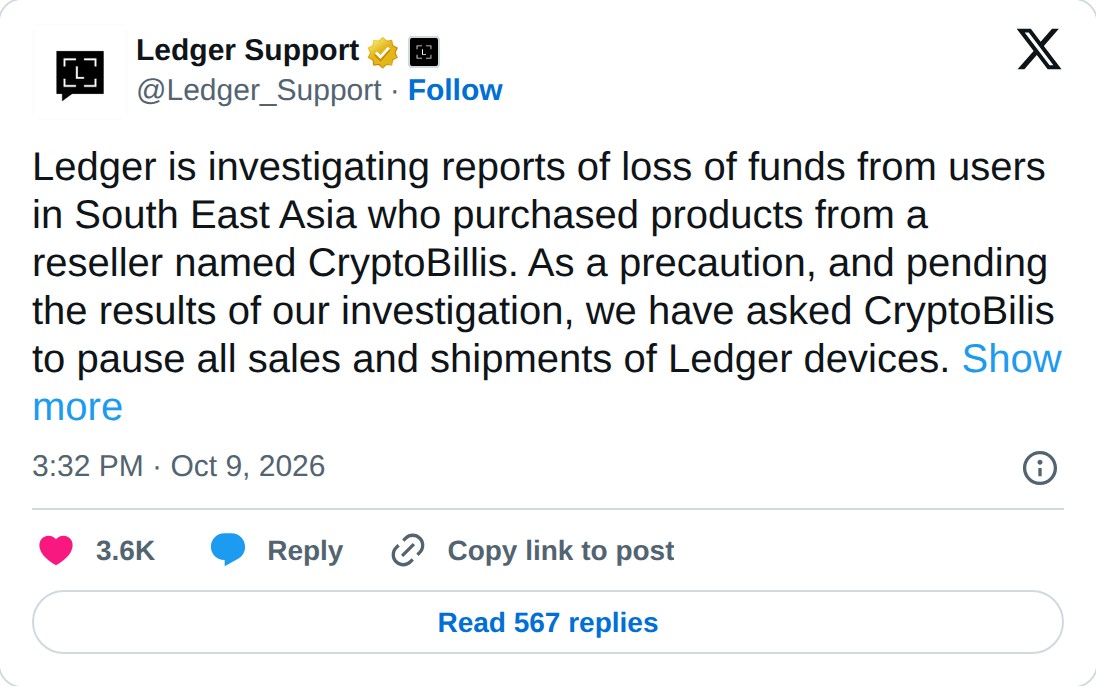
Ledger heeft CryptoBilis gevraagd de verkoop voorlopig stil te leggen. Tegelijk riep het bedrijf mensen die recent via deze verkoper een apparaat kochten op om dat nog niet in gebruik te nemen.
Dat is een opvallende stap. Een fabrikant die zijn eigen verkoopkanaal op pauze zet, doet dat niet voor niets. Het onderzoek loopt nog, dus de precieze oorzaak is op dit moment niet bevestigd.
Wat is een reseller eigenlijk?
Niet iedereen koopt een Ledger rechtstreeks in de webshop van het bedrijf. Er zijn ook resellers: externe partijen die de apparaten doorverkopen. Denk aan een elektronicawinkel die telefoons van een merk verkoopt, zonder dat die winkel het merk zelf is.
Dat werkt prima, zolang de keten betrouwbaar is. Maar elke extra schakel tussen fabriek en klant is ook een extra plek waar iets mis kan gaan. Het apparaat gaat door meer handen voordat het bij jou op de deurmat ligt.
Waarom het instellen het kritieke moment is
Een hardware wallet bewaart je private keys: de digitale sleutels waarmee je bij je munten kunt. Bij het instellen maak je een herstelzin aan, een reeks woorden die als reservesleutel dient. Wie die woorden kent, heeft de volledige controle over je crypto.
Bij eerdere oplichting via tweedehands of doorverkochte wallets zag je vaak hetzelfde patroon: een meegeleverde, al ingevulde herstelzin of een apparaat waarmee is geknoeid. Of dat hier ook speelt, is nog niet duidelijk. Het verklaart wel waarom Ledger kopers vraagt even te wachten. Zolang je niets instelt en er geen geld op zet, valt er ook niets te stelen.
Een handige vuistregel uit de praktijk: een herstelzin hoort altijd door het apparaat zelf te worden gegenereerd. Zit er een kaartje met woorden in de doos, dan is dat een alarmsignaal.
Een deuk in het vertrouwen
Het voelt wrang. Je kiest juist voor een fysieke wallet om niet afhankelijk te zijn van een beurs die gehackt kan worden. En dan blijkt de zwakke plek ergens anders te zitten.
Toch is het goed om het in verhouding te zien. Het onderzoek richt zich op een specifieke verkoper, niet op de techniek van Ledger zelf. Het is vergelijkbaar met een kluis die prima werkt, maar waarvan de verkoper mogelijk een kopie van de sleutel heeft gehouden. Het slot is dan niet het probleem, de route ernaartoe wel.
Ledger heeft wel een geschiedenis met vertrouwenskwesties, waardoor dit soort berichten extra gevoelig ligt bij gebruikers. Hoe snel en open het bedrijf nu communiceert, weegt daarom zwaar.
Wat nog open staat
Er zijn nog veel vragen. Hoeveel kopers zijn precies getroffen? Hoe zijn de fondsen weggesluisd? En kunnen gedupeerden iets terugkrijgen? Het bedrag van ruim 86 miljoen dollar is gebaseerd op on-chain-onderzoek, dus op het volgen van geldstromen op de blockchain. Het definitieve beeld kan nog veranderen naarmate Ledger en onderzoekers meer transacties aan de zaak koppelen.
Ook de rol van CryptoBilis zelf is nog niet vastgesteld. De komende tijd zal moeten blijken of de verkoper bewust betrokken was, of zelf het doelwit werd van criminelen in de toeleveringsketen.